DSGVO im CRM: was Zoho CRM abdeckt und was Ihre Aufgabe bleibt
Die DSGVO im CRM setzen Sie in Zoho CRM über die Compliance Settings um. Dort schalten Sie GDPR Compliance für Leads, Kontakte, Lieferanten und eigene Module ein. Danach pflegen Sie je Datensatz eine Rechtsgrundlage und holen Einwilligungen per Consent Form ein. Zugriffe begrenzen Sie über Profile und Hierarchien. Löschfristen und den Ablauf für Auskunftsersuchen legen Sie selbst fest.
DSGVO im CRM ist die Umsetzung der Datenschutz-Grundverordnung in den Daten, Einstellungen und Abläufen eines CRM-Systems. CRM steht für Customer Relationship Management. Gemeint sind alle Prozesse rund um Kunden, von der Akquise bis zur Kundenbindung nach dem Kauf. Das schließt Vertrieb und Marketing ein, wie DPC Datenschutz zur Nutzung von CRM-Systemen beschreibt.
Die Verordnung (EU) 2016/679 stammt vom 27. April 2016. Sie gilt seit dem 25. Mai 2018 in allen EU-Staaten.
Eine genaue Anleitung für CRM-Systeme enthält die Verordnung nicht. Sie stellt aber klare Anforderungen daran, wie Sie personenbezogene Daten verarbeiten.
Zoho weist in seiner Hilfe ausdrücklich darauf hin, dass die Inhalte keine Rechtsberatung sind. Das gilt auch für diesen Leitfaden. Er zeigt, welche Einstellungen Zoho CRM bietet und wo Einrichtungen in der Praxis lückenhaft bleiben. Die rechtliche Bewertung Ihres Einzelfalls klären Sie mit der Person, die in Ihrem Unternehmen für den Datenschutz verantwortlich ist.
GDPR Compliance in Zoho CRM einschalten: Pfad, Berechtigung und Module
Die DSGVO-Funktionen von Zoho CRM schalten Sie unter Setup > Security Control > Compliance Settings > GDPR Compliance ein. Zoho verwendet in der Oberfläche den englischen Begriff GDPR. Sehen und aktivieren können diese Funktionen nur Nutzer, deren Profil die Berechtigung Manage Compliance Settings enthält. Vergeben Sie diese Berechtigung bewusst und nur an wenige Personen.
Beim Einschalten wählen Sie die Module, für die der Datenschutz gelten soll. Unterstützt werden laut Zohos Hilfeseite zu GDPR und Zoho CRM die Module Leads, Contacts, Vendors und eigene Module. Team-Module können Sie an dieser Stelle nicht auswählen.
Der Unterschied zwischen beiden Modularten ist für den Datenschutz wichtig. Org-Module enthalten Daten, die mehrere Teams für ihre Arbeit brauchen. Team-Module speichern Daten, die nur ein einzelnes Team betreffen. Liegen personenbezogene Daten in einem Team-Modul, deckt die GDPR-Einstellung sie nicht ab.
Nach dem Einschalten zeigt jeder Datensatz der gewählten Module einen zusätzlichen Bereich namens Data Privacy. Er steht neben den Bereichen Info und Timeline. Welche Grundeinstellungen Sie zusätzlich von Anfang an treffen sollten, beschreibt unser Beitrag zur Checkliste für die Einrichtung von Zoho CRM.
Rechtsgrundlage je Datensatz pflegen: Data Processing Basis im Bereich Data Privacy
Jede Verarbeitung braucht je Zweck eine dokumentierte Rechtsgrundlage. In Zoho CRM halten Sie diese je Datensatz im Feld Data Processing Basis fest. Nach dem Einschalten steht dieses Feld bei allen bestehenden Datensätzen auf Not Applicable. Zoho CRM vergibt also keine Rechtsgrundlage für Sie. Sie müssen jeden Bestand selbst einordnen.
Die Rechtsgrundlage ändern Sie direkt im Datensatz. Sie wählen den passenden Eintrag aus der Auswahlliste, tragen im folgenden Fenster eine Bemerkung ein und klicken auf Save. Nutzen Sie die Bemerkung, um festzuhalten, worauf sich die Entscheidung stützt. So bleibt die Einordnung später nachvollziehbar.
Welche Rechtsgrundlage passt, entscheiden Sie als Verantwortlicher. Ein Verantwortlicher legt Zweck und Mittel der Verarbeitung fest. Zoho beschreibt sich selbst als Auftragsverarbeiter, also als Stelle, die Daten im Auftrag verarbeitet und den Zweck nicht ändern kann.
Für Werbe-E-Mails brauchen Sie nach § 7 Abs. 2 Nr. 2 UWG in der Regel eine ausdrückliche Einwilligung. Deshalb empfiehlt DPC Datenschutz für Marketing und Werbung die Einwilligung nach Art. 6 Abs. 1 lit. a DSGVO. Das berechtigte Interesse nach lit. f kann Direktwerbung grundsätzlich tragen. Bei E-Mails an Bestandskunden gilt das aber nur in den engen Grenzen von § 7 Abs. 3 UWG.
Den Fortschritt sehen Sie im Übersichts-Dashboard der Compliance Settings. Es zeigt die Zahl der Datensätze mit Not Applicable und die Zahl der Datensätze, die bereits eine Rechtsgrundlage haben. Dazu kommt ein Diagramm zum Status der Einwilligungen.
Einwilligungen einholen und nachweisen mit dem Consent Form von Zoho CRM
Einwilligungen holen Sie in Zoho CRM über ein Einwilligungsformular ein, das Consent Form. Sie passen es unter Setup > Security Control > Compliance Settings > Consent Form an. Den Link zum Consent Form setzen Sie dort ein, wo der Kontakt ohnehin zulässig ist. Das sind etwa Ihr Webformular, das Portal oder eine E-Mail an Bestandskunden im Rahmen von § 7 Abs. 3 UWG. Eine eigene E-Mail nur mit der Bitte um Einwilligung an Kontakte ohne Einwilligung gilt in der Regel selbst als Werbung.
Der Status jeder Einwilligung ist im Übersichts-Dashboard sichtbar. Zoho unterscheidet die Zustände Pending, Waiting und Obtained. Erst bei Obtained liegt eine erteilte Einwilligung vor. Werbung an Kontakte mit offenem Status sollten Sie zurückstellen.
Für die Form der Einwilligung setzt die DSGVO enge Grenzen. Nach Erwägungsgrund 32 der DSGVO sind Stillschweigen, bereits angekreuzte Kästchen und Untätigkeit keine Einwilligung. Übernehmen Sie deshalb keine Altbestände als eingewilligt, nur weil niemand widersprochen hat.
Einwilligungen müssen außerdem klar dokumentiert und jederzeit widerrufbar sein. Darauf weist 1CRM in seinem Beitrag zum CRM-Datenschutz hin. In Zoho CRM können betroffene Personen ihre Einwilligung über Portals selbst aktualisieren. Für Werbe-E-Mails ohne ausdrückliche Einwilligung nennt DPC Datenschutz zusätzlich das Risiko einer unzumutbaren Belästigung nach § 7 Abs. 2 Nr. 2 UWG. Eine enge Ausnahme für Bestandskunden regelt § 7 Abs. 3 UWG.
Auskunftsersuchen beantworten: Data Source, Personal Fields und Portals
Für ein Auskunftsersuchen finden Sie die wichtigsten Angaben im Bereich Data Privacy des jeweiligen Datensatzes. Ein Auskunftsersuchen ist die Anfrage einer Person, welche Daten Sie über sie speichern. Die Rechte betroffener Personen regeln die Art. 12 bis 23 DSGVO in Kapitel III.
Der Bereich Data Privacy enthält laut Zohos Hilfeseite zu Data Privacy drei Teile:
- Data Source zeigt, wie der Datensatz entstanden ist und wann er zuletzt geändert wurde.
- Personal Fields zeigt, wie viele Felder als Sensitive und wie viele als Normal markiert sind.
- Data Processing Bases zeigt die gewählte Rechtsgrundlage.
Die Herkunft ist bei einer Auskunft besonders wertvoll. Bei Webformularen hält Zoho CRM die Website, die IP-Adresse und den Formularnamen fest. Bei einer Migration aus einem Altsystem sind es Dateiname, Konto-ID und IP-Adresse. Daten gelangen außerdem über Importe, APIs und Integrationen ins System. Wie Sie solche Schnittstellen sauber planen, zeigt unser Beitrag zur Zoho CRM API Anbindung.
Anfragen können betroffene Personen über Portals stellen. Ergänzend dokumentiert das Audit Log alle Nutzeraktionen in zeitlicher Reihenfolge. Damit können Sie nachvollziehen, wer einen Datensatz bearbeitet hat.
Löschfristen und Datenminimierung: regelmäßig bereinigen statt dauerhaft sammeln
Löschfristen legen Sie je Verarbeitungszweck fest und setzen sie durch regelmäßige Bereinigung in Zoho CRM um. Grundlage ist die Zweckbindung nach Art. 5 Abs. 1 lit. b DSGVO: Sie erheben Daten für festgelegte Zwecke. Für einen anderen Zweck nutzen Sie sie nur, wenn dieser mit dem ursprünglichen vereinbar ist (Art. 6 Abs. 4 DSGVO) oder eine eigene Rechtsgrundlage besteht. Ist der Zweck erfüllt, entfällt in der Regel auch der Grund zur Speicherung (Speicherbegrenzung nach Art. 5 Abs. 1 lit. e DSGVO, Löschpflicht nach Art. 17 Abs. 1 lit. a DSGVO).
Hinzu kommt die Datenminimierung nach Art. 5 Abs. 1 lit. c DSGVO. Unabhängig von der Rechtsgrundlage erheben Sie nur die Daten, die Sie für den jeweiligen Zweck tatsächlich brauchen. Solche Zwecke sind etwa die Vertragserfüllung, gesetzliche Aufbewahrungspflichten oder ein sorgfältig abgewogenes berechtigtes Interesse. Prüfen Sie deshalb auch Ihre Felder. Ein Feld, das niemand braucht, sollte keine personenbezogenen Daten sammeln.
Für inaktive Kontakte empfiehlt 1CRM viertel- oder halbjährliche Datenbereinigungen. Planen Sie diese Termine fest ein und benennen Sie, wer sie durchführt. Die Herkunftsangaben aus Data Source helfen dabei. Sie zeigen, wann ein Datensatz zuletzt geändert wurde.
Das Recht auf Löschung muss technisch abbildbar sein. Klären Sie deshalb vorab, welche Datensätze vollständig gelöscht werden und welche Angaben Sie aus anderen Gründen aufbewahren müssen. Wiederkehrende Abläufe wie Prüfungen und Freigaben bilden Sie in Zoho CRM mit Regeln ab. Unser Beitrag zu Workflows und Blueprint in Zoho CRM zeigt, wann welches Werkzeug passt.
Zugriffsrechte in Zoho CRM begrenzen: Hierarchie, Teamspaces und Anmeldung
Zugriffsrechte steuern Sie in Zoho CRM über Datenfreigabe, Hierarchie, Teamspaces und Anmelderegeln. Datensätze in Org-Modulen sind standardmäßig privat. Sie können das auf öffentlich lesbar, öffentlich lesbar und bearbeitbar oder zusätzlich löschbar ändern. Lockern Sie diese Freigabe nur, wo ein Team die Daten wirklich braucht.
Welche Daten ein Nutzer in Org-Modulen sieht, bestimmt die Hierarchie. Ihr Unternehmen nutzt entweder eine Rollenhierarchie oder eine Berichtshierarchie. Für jeden Zugriff auf ein Modul muss ein Nutzer außerdem einem Teamspace angehören, also einem eigenen Arbeitsbereich für ein Team. In Team-Modulen kann derselbe Nutzer unterschiedliche Profile haben.
Ein Punkt wird oft übersehen. Nutzer mit den passenden CRM-Berechtigungen können Team-Module konfigurieren, ohne selbst Mitglied zu sein. Prüfen Sie deshalb auch Administratorprofile. DPC Datenschutz nennt die Minimierung von Administratorrechten ausdrücklich als technische und organisatorische Maßnahme, neben getrennten Profilen für Beschäftigte und regelmäßigen Backups.
Für die Anmeldung bietet Zohos Überblick über die Sicherheitsfunktionen mehrere Mittel:
- Beschränkung der Anmeldung auf bestimmte IP-Adressen.
- Single Sign-on und Sicherheitsrichtlinien über Zoho Directory.
- Einseitiger Abgleich von einem bestehenden LDAP-Server zu Zoho Directory.
- Support Access, mit dem Zoho Support Ihr Konto zur Fehlersuche ohne Fernsitzung einsehen kann.
Beispiel: ein Vertriebsteam mit Webformular und Altdaten richtet DSGVO in Zoho CRM ein
Das folgende Beispiel zeigt die Einrichtung für ein typisches Vertriebsteam. Das Team erfasst neue Interessenten über ein Webformular auf der eigenen Website. Bestandskunden hat es aus einem Altsystem übernommen. Ein Newsletter soll künftig nur an Kontakte mit Einwilligung gehen.
- Eine Administratorin mit der Berechtigung Manage Compliance Settings öffnet Setup > Security Control > Compliance Settings > GDPR Compliance und wählt Leads und Contacts.
- Alle bestehenden Datensätze stehen danach auf Not Applicable. Das Dashboard zeigt die Gesamtzahl.
- Bei den migrierten Kontakten zeigt Data Source den Dateinamen des Imports. So lässt sich der Altbestand eindeutig abgrenzen.
- Neue Leads aus dem Webformular tragen Website, IP-Adresse und Formularnamen in Data Source.
- Für jeden Bestand wählt das Team die passende Rechtsgrundlage und vermerkt die Begründung in der Bemerkung.
- Für den Newsletter passt die Administratorin das Consent Form an. Den Link setzt sie in das Webformular und das Portal, nicht in eine eigene Einwilligungs-E-Mail an migrierte Kontakte ohne Einwilligung.
- Der Newsletter geht nur an Kontakte mit dem Status Obtained. Pending und Waiting bleiben ausgeschlossen.
Entscheidend ist die Reihenfolge. Wer erst nach dem Import über Herkunft und Rechtsgrundlage nachdenkt, muss Altbestände später mühsam einzeln zuordnen. Wie Sie einen Import vorbereiten und testen, beschreibt unser Beitrag Daten in Zoho CRM importieren.
Checkliste der Zoho-CRM-Einstellungen für den Datenschutz
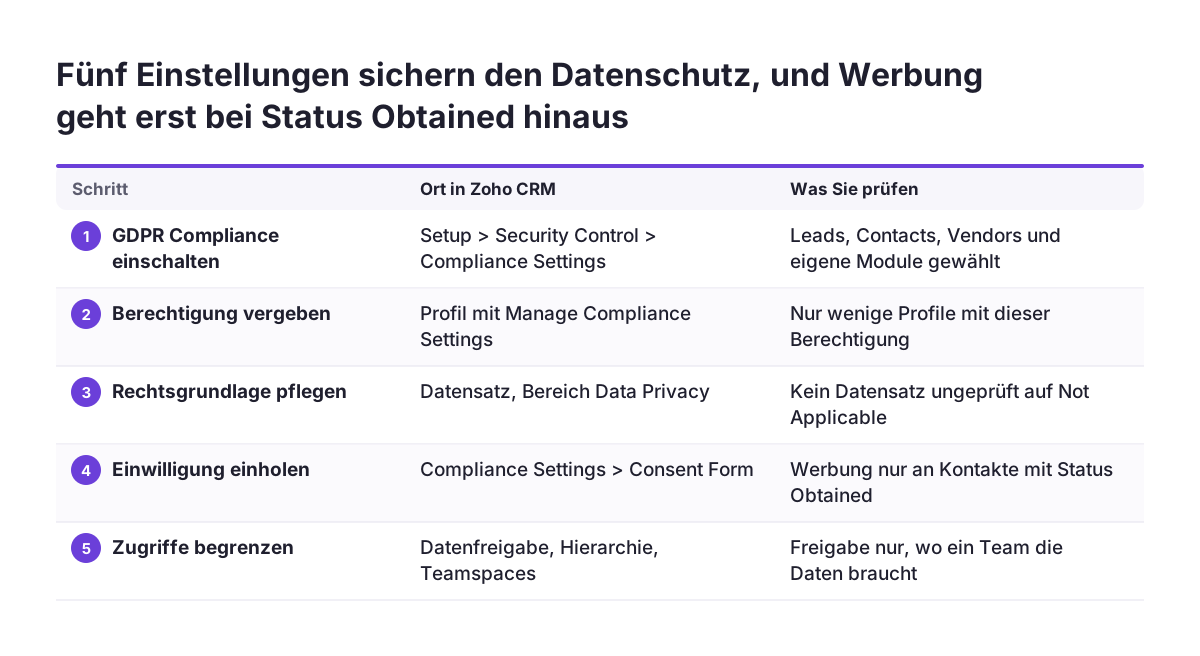
Die folgende Checkliste fasst die Einstellungen und Prüfschritte in Zoho CRM zusammen. Sie enthält bewusst nur Systemeinstellungen. Rechtliche Pflichten und Zuständigkeiten klären Sie gesondert mit der Person, die bei Ihnen für den Datenschutz verantwortlich ist.
| Schritt | Ort in Zoho CRM | Was Sie prüfen |
|---|---|---|
| GDPR Compliance einschalten | Setup > Security Control > Compliance Settings > GDPR Compliance | Leads, Contacts, Vendors und eigene Module mit Personendaten sind ausgewählt |
| Berechtigung vergeben | Profil mit Manage Compliance Settings | Nur wenige Profile haben diese Berechtigung |
| Rechtsgrundlage pflegen | Datensatz, Bereich Data Privacy | Kein Datensatz bleibt ohne Prüfung auf Not Applicable |
| Consent Form anpassen | Setup > Security Control > Compliance Settings > Consent Form | Link steht nur dort, wo der Kontakt ohnehin zulässig ist, etwa im Webformular oder Portal |
| Fortschritt kontrollieren | Übersichts-Dashboard der Compliance Settings | Zahl der Datensätze mit Not Applicable sinkt, Einwilligungsstatus ist aktuell |
| Herkunft prüfen | Datensatz, Data Source | Webformulare und Importe sind erkennbar |
| Datenfreigabe festlegen | Org-Module | Datensätze bleiben privat, wo keine Freigabe nötig ist |
| Anmeldung absichern | IP-Beschränkung, Single Sign-on | Zugang nur aus erlaubten Netzen oder über Ihren Identitätsanbieter |
| Änderungen nachvollziehen | Audit Log | Nutzeraktionen sind in zeitlicher Folge einsehbar |
Was die DSGVO im CRM für ein deutsches Unternehmen mit Zoho CRM bedeutet
Für ein deutsches Unternehmen mit Zoho CRM stehen drei Punkte im Vordergrund: Vertrag, Speicherort und Haftung. Bei einem externen CRM in der Cloud ist ein Vertrag zur Auftragsverarbeitung nach Art. 28 Abs. 3 DSGVO Pflicht. Zoho beschreibt Zoho CRM als darauf ausgelegt, die DSGVO als Auftragsverarbeiter einzuhalten. Die Verantwortung für Zweck und Rechtsgrundlage bleibt bei Ihnen.
Zoho betreibt ein EU-Rechenzentrum. Nutzer dort sollen Supportanfragen laut Zohos Hinweis zum EU-Support über help.zoho.eu stellen. Für Zoho CRM lautet die EU-Adresse support@eu.zohocrm.com. Neue Tickets an den Support außerhalb der EU leitet Zoho an das EU-Team weiter und schließt das ursprüngliche Ticket automatisch. Ältere, bereits geschlossene Tickets verbleiben laut Zoho im indischen Rechenzentrum.
Ein Verzeichnis von Verarbeitungstätigkeiten brauchen Sie mit einem CRM in aller Regel auch als kleines Unternehmen. Die Ausnahme für Einrichtungen mit weniger als 250 Mitarbeitern (Art. 30 Abs. 5 DSGVO) greift nicht, wenn die Verarbeitung nicht nur gelegentlich erfolgt. Wer Kundendaten regelmäßig in einem CRM verarbeitet, führt deshalb in aller Regel ein Verzeichnis, unabhängig von der Unternehmensgröße.
Eine Datenschutz-Folgenabschätzung ist nach Art. 35 DSGVO nötig, wenn die Verarbeitung voraussichtlich ein hohes Risiko birgt. Das gilt insbesondere bei einer umfangreichen Verarbeitung besonders sensibler Daten wie Gesundheitsdaten.
Die Folgen von Verstößen sind erheblich. Die DSGVO sieht Bußgelder von bis zu 20 Millionen Euro vor. Bei Unternehmen können es auch bis zu 4 % des weltweiten Jahresumsatzes des Vorjahres sein, je nachdem, welcher Betrag höher ist.
Laut dem von 1CRM zitierten DLA Piper Survey 2025 summieren sich die Bußgelder seit 2018 europaweit auf 5,88 Mrd. Euro. Hinzu kommen nach DPC Datenschutz Abmahnungen und Schadenersatzforderungen.
Typische Lücken nach der DSGVO-Einrichtung in Zoho CRM
Die häufigste Lücke nach der Einrichtung sind Altbestände, die dauerhaft auf Not Applicable stehen. Das Einschalten der Funktion wirkt wie ein Abschluss, ist aber erst der Anfang. Bei Svennis prüfen wir nach dem Einschalten zuerst im Übersichts-Dashboard, wie viele Datensätze noch ohne Rechtsgrundlage sind, und klären diese Bestände vor dem ersten Mailing. Erst danach gehen Kampagnen an den Bestand.
Weitere Lücken entstehen an den Rändern der Funktion:
- Personendaten liegen in Team-Modulen, die Sie für GDPR nicht auswählen können.
- Personendaten liegen in Modulen außerhalb von Leads, Contacts, Vendors und eigenen Modulen, etwa in Freitextfeldern.
- Administratorrechte sind breiter vergeben als nötig.
- Supportanfragen laufen über das allgemeine Portal statt über den EU-Support.
- Bereinigungstermine sind zwar geplant, aber niemandem zugewiesen.
Viele Datenschutzverstöße im Zusammenhang mit CRM-Systemen entstehen laut 1CRM nicht aus böser Absicht. Sie entstehen aus Unwissenheit oder fehlenden Prozessen. Eine saubere Einstellung in Zoho CRM hilft deshalb nur, wenn Ihr Team die Abläufe dahinter kennt und regelmäßig ausführt.
Nächste Schritte für die DSGVO-Umsetzung in Ihrem Zoho CRM
Für die DSGVO-Umsetzung in Zoho CRM empfehlen sich fünf Schritte in dieser Reihenfolge. Sie können sie ohne externe Hilfe beginnen. Planen Sie für jeden Schritt einen festen Termin ein.
- Erfassen Sie, in welchen Modulen und Feldern Ihr Zoho CRM personenbezogene Daten enthält, einschließlich Team-Modulen.
- Schalten Sie GDPR Compliance für die passenden Module ein und notieren Sie die Zahl der Datensätze mit Not Applicable.
- Ordnen Sie jedem Bestand eine Rechtsgrundlage mit Begründung zu und richten Sie das Consent Form für Ihre Werbe-E-Mails ein.
- Legen Sie mit der für den Datenschutz verantwortlichen Person Löschfristen je Zweck und feste Bereinigungstermine fest.
- Prüfen Sie Datenfreigabe, Hierarchie, Administratorprofile und Anmelderegeln.
Wenn Sie Ihre CRM-Daten zusätzlich mit KI auswerten möchten, finden Sie einen Einstieg im Leitfaden zu KI für jedes Unternehmen. Dabei kommen weitere Fragen hinzu. Einen Überblick dazu gibt die Seite zur DSGVO beim KI-Einsatz.
Wenn Sie die Einrichtung im Rahmen einer Einführung oder Migration angehen, finden Sie auf unserer Seite zur Implementierung von Zoho CRM den Ablauf, wie wir Datenmodell, Rechte und Datenschutzeinstellungen gemeinsam mit Ihnen aufsetzen.